Sicherheit und Architektur
HachiGuard ist die Überwachung der Zahlungsintegrität mit automatischer Wiederherstellung für Onlineshops. Es beobachtet die Dateien und Einstellungen, die bestimmen, wohin eine Zahlung geht, meldet unbefugte Änderungen und setzt unter strengen Bedingungen eine geprüfte saubere Version wieder ein.
Drei Teile, voneinander getrennt
- Der Sensor läuft auf Ihrem Hosting, über den Zeitplaner, außerhalb des öffentlichen Ordners. Er hat keine eigenen Regeln. Er sammelt Fingerabdrücke und sendet sie.
- Der zentrale Server hält die Regeln, vergleicht jeden Bericht mit dem letzten sauberen Stand und entscheidet. Die Liste der überwachten Dateien wird hier festgelegt, nicht vom Sensor.
- Die sauberen Kopien Ihrer kritischen Dateien liegen auf unserer Infrastruktur, nicht auf Ihrem Hosting. Wer in Ihr Hosting-Konto eindringt, kann sie nicht ersetzen.
Was der Sensor kann
- Er läuft als Ihr eigener Hosting-Benutzer. Er braucht keinen Root-Zugriff und installiert nichts auf dem Server.
- Er liest Codedateien und aus der Datenbank nur die Administratoreinträge, die Zahlungseinstellungen und wenige Plattformeinstellungen, etwa die Adresse der Website und die Liste der Erweiterungen.
- Er schreibt nur in einem Fall: wenn der zentrale Server die Wiederherstellung einer Zahlungsdatei anordnet.
- Er löscht nie eine Datei. Bevor er eine ersetzt, bewahrt er die ersetzte Version in einem privaten Ordner auf.
Was Ihre Website verlässt und was nie
- Gesendet werden: Fingerabdrücke von Dateien, der Inhalt der kritischen Codedateien, die sich geändert haben, Benutzernamen von Administratoren sowie Fingerabdrücke (nicht die Werte) von Administrator-E-Mails, Passwörtern und Zahlungseinstellungen.
- Nie gesendet werden: Bestellungen, Kunden, Kartennummern oder irgendeine Seite, die Ihre Besucher sehen.
- Jede Nachricht ist in beide Richtungen signiert und trägt einen Zeitstempel und eine Einmalnummer, sodass sie weder verändert noch wiederholt werden kann.
Wann eine Datei automatisch wiederhergestellt wird
Die Entscheidung fällt nach festen Regeln, nicht durch KI. So führen dieselben Fakten immer zur selben Entscheidung, und jede lässt sich erklären. Alle folgenden Punkte müssen zutreffen:
- die Datei ist eine Zahlungs- oder Checkout-Datei,
- die Änderung fügt ein Zahlungsziel hinzu, das wir nicht kennen,
- es läuft kein Upgrade der Plattform oder dieser Erweiterung,
- es gibt eine geprüfte saubere Kopie.
Jede andere Änderung wird gemeldet und wartet auf Ihre Freigabe. Sie wird nicht rückgängig gemacht.
Bevor der Sensor schreibt, prüft er, dass die Datei auf der Festplatte noch genau die analysierte ist, dass sie kein Verweis auf einen anderen Ort ist und dass sie innerhalb Ihrer Website liegt. Das Schreiben geschieht in einem Schritt, sodass keine halb geschriebene Datei zurückbleiben kann. Danach bestätigt der Sensor dem zentralen Server das Ergebnis.
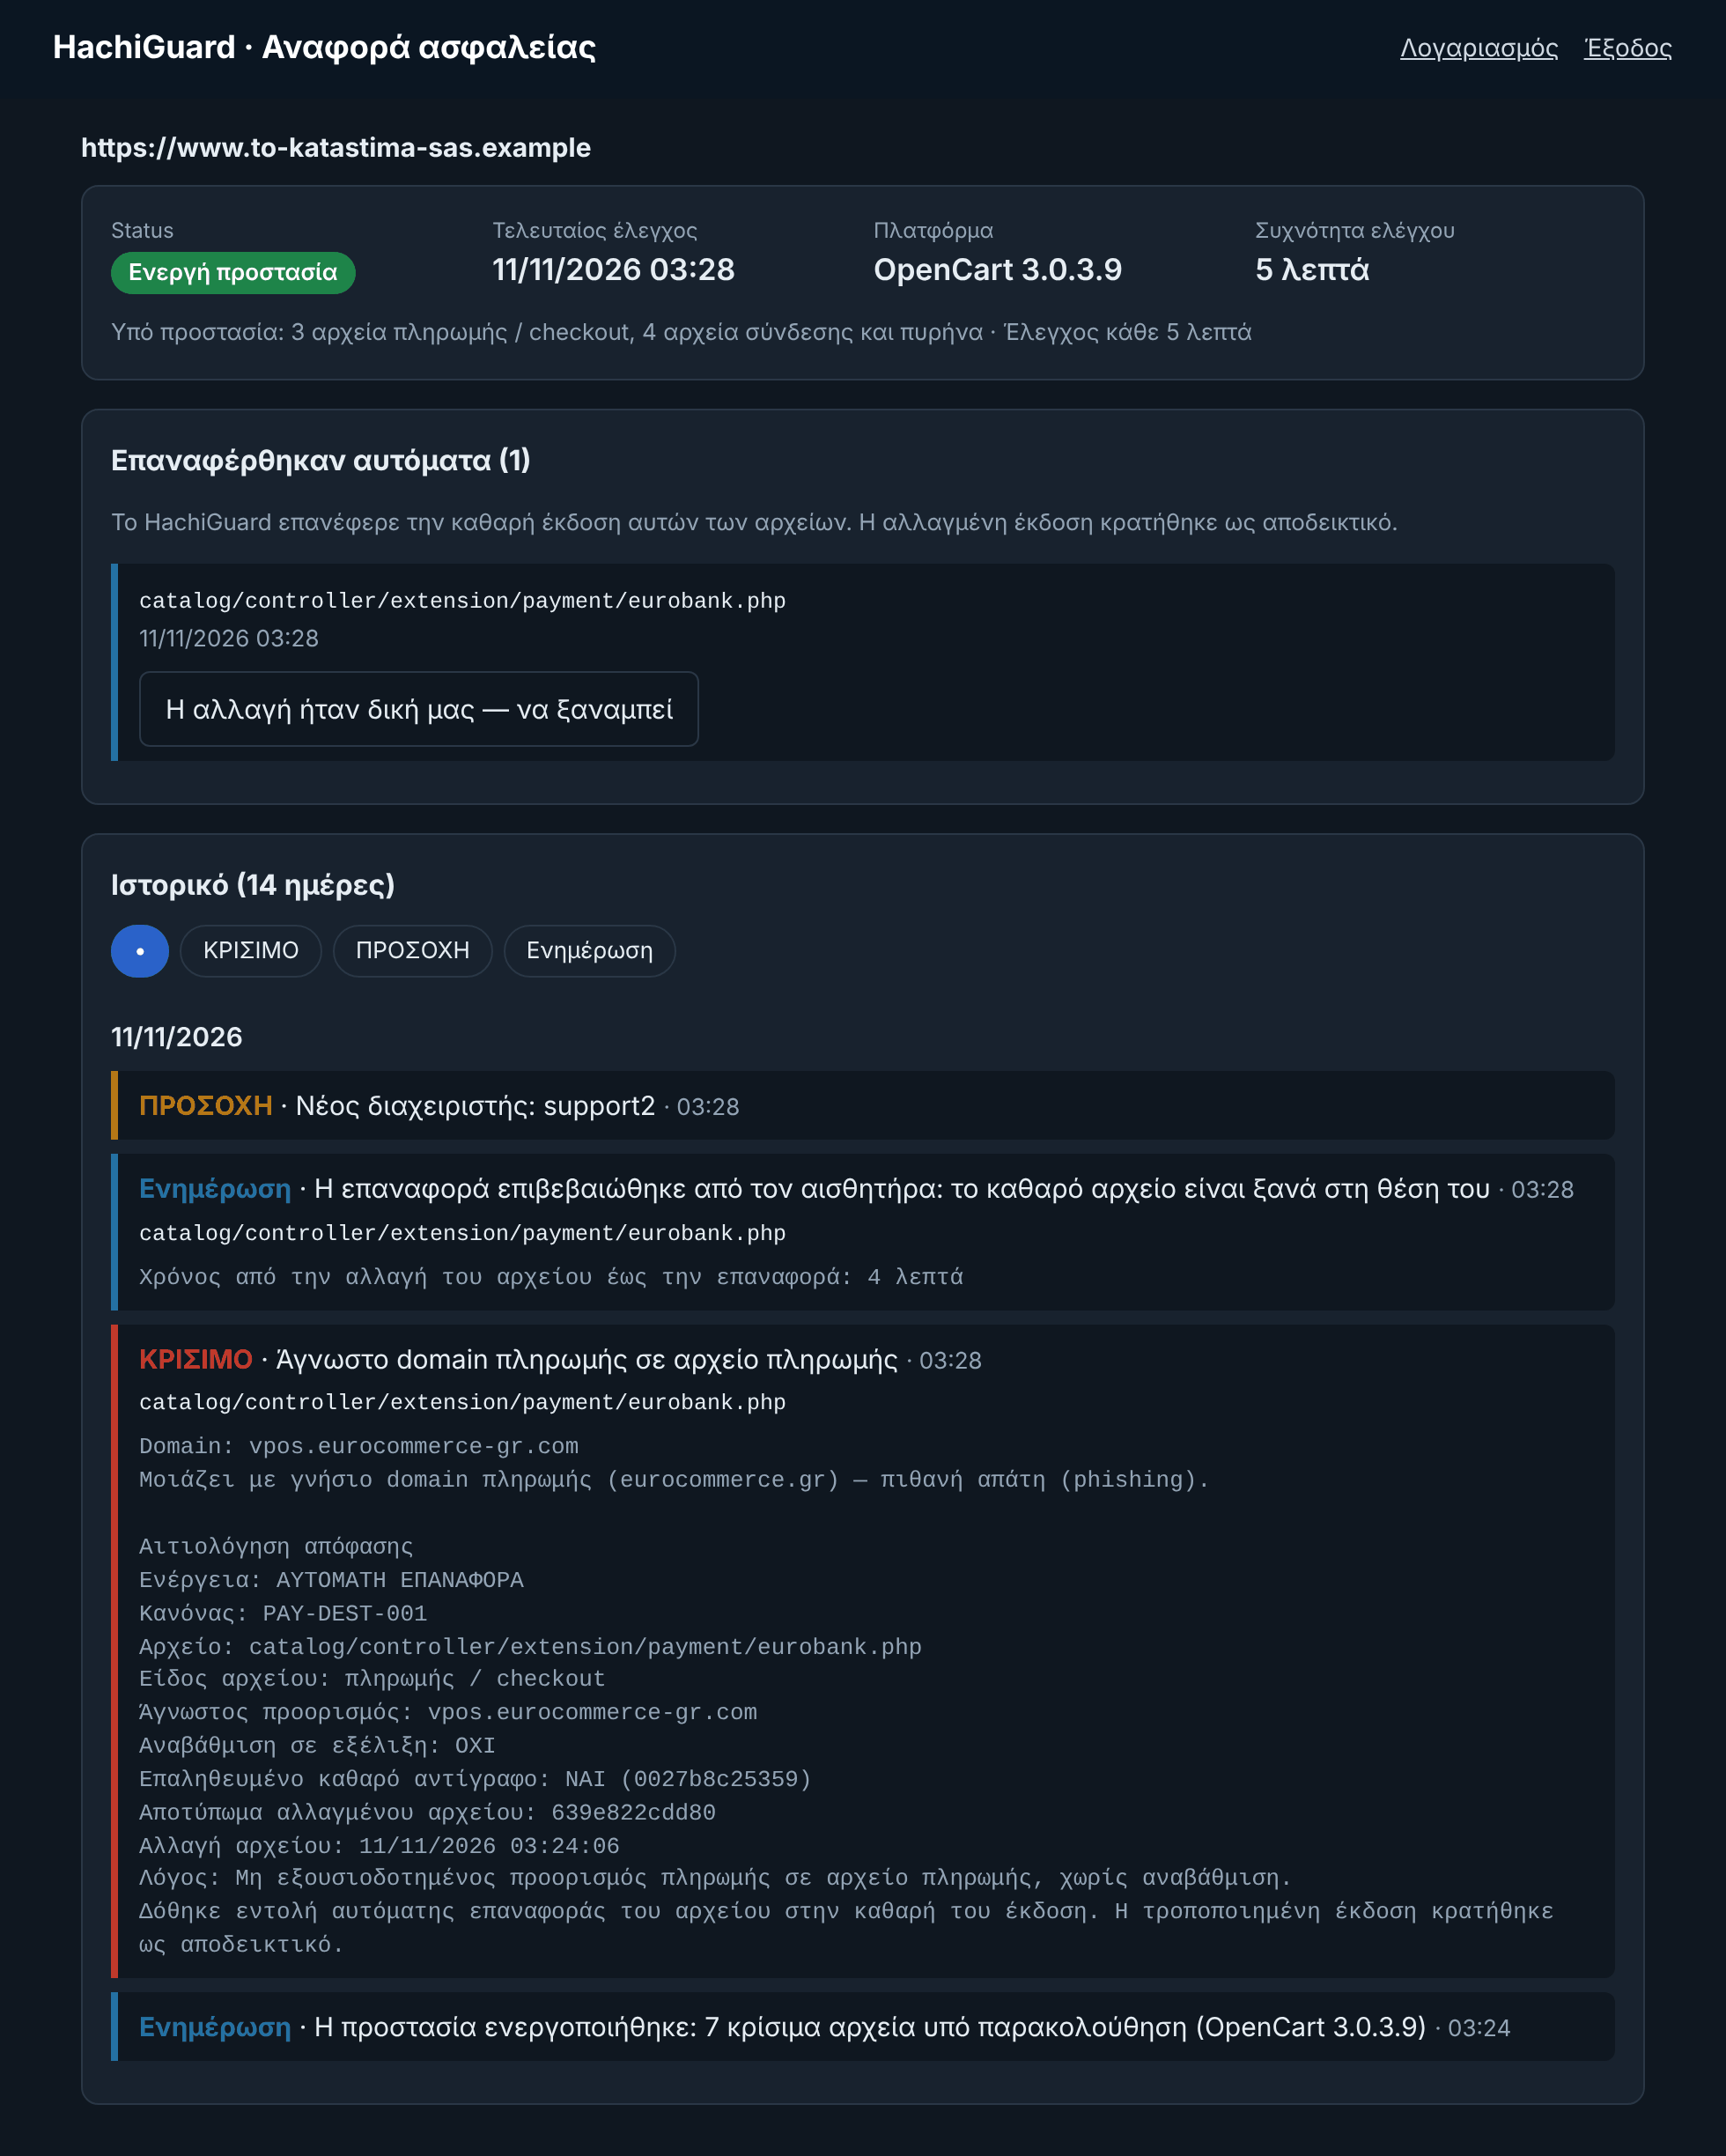
Die geänderte Version wird als Beweis aufbewahrt. War die Änderung Ihre eigene, setzen Sie sie in Ihrem Panel mit einem Klick wieder ein. Zu jeder automatischen Wiederherstellung gehört ein Entscheidungsprotokoll: die Regel, die Datei, das Ziel, ob ein Upgrade lief und die Fingerabdrücke davor und danach.
Ein Beispiel
Das ist das Panel eines Testshops. Wir haben die Zahlungsadresse in einer Datei selbst geändert, auf eine Adresse, die der echten ähnelt. Bei der nächsten Prüfung wurde die Änderung gefunden, die saubere Datei wurde zurückgesetzt und der Sensor hat es bestätigt.
Was wir getestet haben
Kontrollierte Tests in Testshops, Version 1.12:
- Zeit von der Manipulation bis zur Wiederherstellung, bei Prüfung jede Minute. Wir haben die Zahlungsadresse in einer Zahlungsdatei 8-mal geändert, zu zufälligen Zeitpunkten innerhalb der Minute. Alle 8 Male wurde die Änderung gefunden und die saubere Datei bei der unmittelbar nächsten Prüfung zurückgesetzt: zwischen 8 und 57 Sekunden nach der Manipulation, im Schnitt 33. Sobald eine Prüfung beginnt, dauern Erkennung und Wiederherstellung unter einer Sekunde, die Wartezeit wird also vom Intervall Ihres Pakets bestimmt.
- 100 kontrollierte Änderungen sechs verschiedener Arten, in Testshops mit OpenCart und WooCommerce. Alle 100 wurden gefunden und die saubere Datei wurde zurückgesetzt. Im selben Durchlauf haben wir 100 gewöhnliche Entwickleränderungen vorgenommen: keine wurde rückgängig gemacht und keine löste Alarm aus.
- Die Datei ändert sich zwischen Analyse und Wiederherstellung erneut. Die Wiederherstellung wurde nicht ausgeführt, die neuere Version blieb an ihrem Platz und wurde im nächsten Durchlauf geprüft.
- Die Datei wird vor der Wiederherstellung durch einen Verweis (Symlink) ersetzt. Der Sensor verweigerte das Schreiben und es wurde eine kritische Warnung gesendet.
- Dieselbe Nachricht wird zweimal gesendet oder unterwegs verändert. Die zweite wurde als Wiederholung abgelehnt, die veränderte wegen ungültiger Signatur.
- Der zentrale Server ist nicht erreichbar. Der Sensor hat auf der Website nichts verändert. Als der Server wieder da war, wurde die inzwischen erfolgte Änderung gefunden und die Datei wiederhergestellt. Solange der Server nicht antwortet, finden keine Prüfungen statt.
- Ein gestohlenes Panel-Passwort. Die Anmeldung war möglich, die Freigabe einer Änderung nicht: Sie braucht den Code, der an die E-Mail des Inhabers geht. Sechs geratene Codes schlugen fehl und der Inhaber wurde benachrichtigt.
- Rücknahme einer Wiederherstellung im Panel. Mit dem Code aus der E-Mail wurde die Änderung bei der nächsten Prüfung wieder eingesetzt.
- Die Datei des Sensors selbst wird verändert, oder er meldet plötzlich deutlich weniger Dateien. Kritische Warnung bei der nächsten Prüfung.
- Auf der öffentlichen Seite erscheinen ein Skript von einer täuschend ähnlichen Domain und ein Formular, das Daten woandershin sendet. Die Außenprüfung löste eine kritische Warnung aus.
- Das sind unsere eigenen kontrollierten Tests in Testshops, auf derselben Maschine wie der zentrale Server. Sie sind keine unabhängige Prüfung, und in einer echten Installation kommt die Netzwerkverzögerung hinzu.
Ihr Panel
- Berichte und Freigaben gibt es nur nach der Anmeldung. Es gibt keine offenen Berichtslinks.
- Passwörter werden gehasht gespeichert. Nach fünf falschen Versuchen wird das Konto für fünfzehn Minuten gesperrt.
- Um eine Änderung freizugeben oder eine Wiederherstellung rückgängig zu machen, braucht es zusätzlich einen Code, der in diesem Moment an Ihre E-Mail gesendet wird. Ein gestohlenes Panel-Passwort reicht nicht.
- Jede Freigabe und jede Rücknahme wird mit dem Benutzer und der Adresse, von der sie kam, protokolliert und per E-Mail an den Inhaber und an unser Team gesendet.
Ein zweiter Blick, von außen
Alle sechs Stunden öffnet unser Server zusätzlich Ihre öffentlichen Seiten wie ein Besucher und vergleicht die externen Domains, die sie laden, mit dem letzten Mal. Ein neues Skript von einer täuschend ähnlichen Domain oder von einem offenen Code-Hosting-Dienst, oder ein Formular, das plötzlich Daten woandershin sendet, löst eine Warnung aus. Diese Prüfung hängt nicht vom Sensor ab.
Wie lange wir Daten aufbewahren
- Der Ereignisverlauf wird 90 Tage aufbewahrt.
- Saubere Kopien werden aufbewahrt, solange das Abonnement aktiv ist, und gelöscht, wenn es endet.
Grenzen, die wir offen nennen
- HachiGuard ersetzt keine Firewall, keinen Virenschutz und keinen PCI-Scan. Es ist die Ebene, die eine Änderung bemerkt und rückgängig macht, nachdem jemand eingedrungen ist.
- Ein Skript, das Ihr Checkout vom Server eines Dritten lädt, kann dort geändert werden, ohne dass sich eine Ihrer Dateien ändert. Wir bemerken eine neue externe Domain, aber keine Änderung in einem Skript, das schon vorhanden war.
- Wird Ihr gesamtes Hosting-Konto übernommen, kann einem Sensor, der darin läuft, nicht mehr voll vertraut werden. Deshalb liegen die sauberen Kopien, die Regeln und die Entscheidungen außerhalb, und deshalb löst ein verstummter oder veränderter Sensor Alarm aus.
- Verschlüsselte Dateien lassen sich nicht lesen. Wir verfolgen sie per Fingerabdruck und melden jede Änderung, stellen sie aber nicht automatisch wieder her.
- Die erste Prüfung nimmt den aktuellen Stand als sauber an. Prüfen Sie Ihre Administratoren und Zahlungsadressen, bevor sie läuft.
- Die Erkennung erfolgt im Intervall Ihres Pakets. Eine Änderung direkt nach einer Prüfung wird bei der nächsten gesehen.